국내 대표 개발사인 시프트업(Shift Up)이 개발하고, 글로벌 퍼블리셔 텐센트의 게임 브랜드 '레벨 인피니트(Level Infinite)'가 유통 및 운영을 담당하는 인기 서브컬처 모바일·PC 타이틀 '승리의 여신: 니케(GODDESS OF VICTORY: NIKKE)'의 공식 PC 클라이언트 공급망에서 심각한 보안 침해 정황이 포착되었습니다.
이번 사태는 단순한 내부 시스템 오류나 게임 내 버그 수준을 넘어, 정식 퍼블리서의 콘텐츠 전송 네트워크(CDN)를 매개로 한 악성코드 유포 공격이라는 점에서 매우 중대한 사안입니다. 지난 10월 24일 이후 니케 PC 런처를 구동한 전력이 있는 모든 사용자는 본인의 디지털 자산 및 개인정보 유출 위험성을 인지하고 즉각적인 보안 점검을 수행해야 합니다.
본 기술 리포트에서는 사건의 구조적 원인과 메커니즘, 발생 가능한 위협 요소, 그리고 사용자가 즉시 실행해야 할 단계별 피해 최소화 조치를 상세히 구성하여 제공합니다.
1. 침해 사고 경위 및 공격 메커니즘 분석
🔍 사고의 발단: GitHub 기술 보고서 공개
2026년 11월 4일, 글로벌 소프트웨어 개발자 플랫폼인 깃허브(GitHub)를 통해 '승리의 여신: 니케' PC 클라이언트 런처와 연동된 CDN 서버의 보안 취약점 및 스크립트 변조 정황을 담은 분석 보고서가 공개되었습니다.
⚙️ 공격 경로: 악의적인 스크립트 삽입 및 RAT 유포
분석 결과에 따르면, 공격자는 레벨 인피니트 측의 CDN(Content Delivery Network) 서버에 저장된 핵심 자바스크립트(JS) 파일의 소스 코드를 임의로 변조했습니다.
- 최초 변조 추정 시점: 2026년 9월 27일경 (기초 작업 진행 추정)
- 악성코드 본격 유포 및 활성화 기간: 2026년 10월 24일 이후
'승리의 여신: 니케' PC 클라이언트는 웹 기반 프레임워크를 탑재한 텐센트 전용 런처를 활용하여 구동됩니다. 사용자가 게임을 시작하기 위해 PC 런처를 실행하면, 런처 프로그램은 정속 작동을 위해 CDN 서버로부터 최신 자바스크립트 파일을 불러옵니다.
이 과정에서 공격자에 의해 변조된 JS 파일이 호출되었고, 해당 파일은 외부의 해커 제어 서버(C2 서버)로부터 원격 액세스 악성코드(RAT, Remote Access Trojan)를 사용자 시스템으로 자동 다운로드 및 무단 실행하도록 설계되어 있었습니다. 즉, 정식 런처를 실행하는 행위 자체가 악성코드 감염 패밀리로 연결되는 '공급망 공격(Supply Chain Attack)' 형태를 띠고 있습니다.
2. 감염 위험 대상 및 위협 요소(Threat Vector) 평가
🎯 감염 노출 대상
- 2026년 10월 24일 이후 '승리의 여신: 니케' PC 런처를 한 번이라도 실행한 모든 PC 사용자
⚠️ 침투된 악성코드(RAT)의 위협 수준 및 예상 피해
이번 공격에 사용된 악성 트로이목마(RAT)는 사용자의 시스템 통제권을 해커가 원격으로 획득하는 가장 위험한 형태의 악성 프로그램 중 하나입니다. 감염 시 다음과 같은 심각한 피해로 이어질 수 있습니다.
[사용자 PC 감염]
     │
     ├──► ① 웹 브라우저 데이터 유출 (저장된 비밀번호, 세션 쿠키, 계정 토큰)
     ├──► ② 디지털 자산 탈취 (암호화폐 지갑 개인키, 거래소 API Key)
     ├──► ③ 추가 악성 파일 다운로드 (랜섬웨어, 랜섬웨어 변종, DDoS 봇넷)
     └──► ④ 시스템 임의 제어 (화면 캡처, 키로거 동작, 로컬 파일 무단 탐색)
- 인증 토큰 및 웹 계정 정보 탈취 웹 브라우저(Google Chrome, Microsoft Edge, Naver Whale, Mozilla Firefox 등)의 데이터베이스에 암호화 또는 평문으로 저장되어 있던 각종 웹사이트 로그인 정보, SNS 계정, 모바일/PC 연동 자격 증명(Session Cookie)이 해커 서버로 탈취될 수 있습니다.
- 가상자산(Cryptocurrency) 및 웹3 지갑 무단 접근 PC 브라우저 확장 프로그램(MetaMask, Phantom 등)이나 로컬 디스크에 저장된 웰렛 파일, 개인키(Private Key), 복구 시드 구문(Seed Phrase) 및 코인 거래소 연동 API 키가 노출되어 지갑 내 자산이 무단 이체될 위험성이 극대화됩니다.
- 2차 공격 바이러스 및 랜섬웨어(Ransomware) 유포 원격 제어 권한을 확보한 공격자는 감염된 PC에 랜섬웨어를 기습적으로 드롭(Drop)하여 파일 시스템을 암호화하거나, 해당 컴퓨터를 디도스(DDoS) 공격의 공격 수단(Zombie PC)으로 악용할 수 있습니다.
- 시스템 전권 침해 및 키로깅(Keylogging) 사용자의 키보드 입력을 실시간으로 수집하는 키로거 기능이 포함되어 있을 경우, 보안 카드 번호나 2차 비밀번호 등 정교한 개인 정보가 실시간 수집될 가능성이 존재합니다.
3. 서비스 제공사(텐센트 / 레벨 인피니트) 대응 현황
이슈가 기술 커뮤니티 및 유저 사회를 중심으로 급격히 확산됨에 따라, 텐센트 레벨 인피니트 운영진은 긴급 공식 공지사항을 수립 및 게시하였습니다.
- 입장 발표 내용: 런처 구동용 스크립트 파일 내 제3자에 의한 비정상적 변조 정황이 존재했음을 공식 인정했습니다.
- 조치 사항: 11월 4일 오후 2시 30분을 기점으로 문제가 된 클라이언트 코드 수정 및 긴급 서버 사이드 패치를 적용 완료했다고 발표했습니다.
- 향후 계획: 침해 사고의 구체적인 영향 범위와 세부 원인을 정밀 조사 중이며, 조사 결과에 따른 추가 대책 및 피해보상 관련 방안을 후속 공지로 안내할 예정입니다.
🚨 주의: 퍼블리셔 측의 서버 측 패치 및 런처 수정은 '추가 감염'을 막는 조치일 뿐입니다. 10월 24일 이후 이미 PC에 다운로드되어 실행된 악성코드(RAT)는 게임 런처가 업데이트된다고 해서 자동으로 제거되지 않습니다. 따라서 유저 개개인의 수동적인 백신 검사 및 보안 조치가 필수적입니다.
4. 사용자 관점의 단계별 긴급 보안 대응 매뉴얼 (4-Step Action)
상황의 시급성을 감안하여, PC 클라이언트를 이용했던 지휘관 및 유저분들은 아래의 4단계 보안 점검 프로세스를 지체 없이 이행하시기 바랍니다.
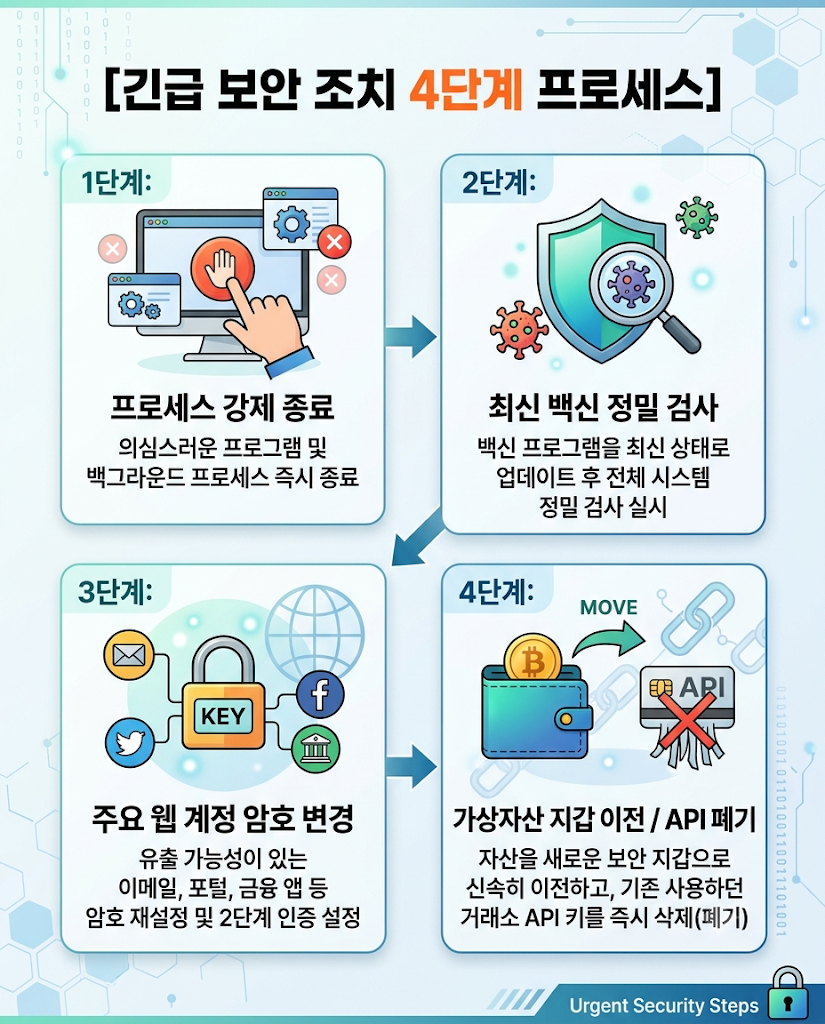
- 단축키 Ctrl + Shift + Esc를 눌러 작업 관리자를 호출합니다.
- 프로세스 탭에서 니케 관련 런처(NIKKE, Launcher 등) 및 텐센트 연동 프로세스를 찾아 [작업 끝내기]를 실행합니다.
- 보안의 안전성이 완벽히 검증된 후속 공지가 발표될 때까지 PC 런처 구동을 전면 중단하고, 필요 시 모바일(iOS/Android) 환경으로만 접속하십시오.
📍 2단계: 최신 보안 백신을 통한 시스템 정밀 검사 및 치료
- 현재 PC에 설치된 보안 백신(Windows Defender, V3, 알약, Kaspersky, Norton, Bitdefender 등)의 엔진 데이터베이스를 최신 버전으로 업데이트합니다.
- '빠른 검사'가 아닌 '전체 시스템 정밀 검사'를 수행하여 원격 제어 도구, 백도어, 변조된 템포러리 파일(Temp File)을 탐지하고 치료/삭제 조치합니다.
- 만약 백신 탐지 후에도 불확실성이 남는다면 악성코드 제거 전문 도구(Malwarebytes, MZK 등)를 추가 구동하는 것을 권장합니다.
📍 3단계: 브라우저 저장 세션 파기 및 웹 계정 비밀번호 전면 교체
- 악성코드가 브라우저 내부의 자격 증명 쿠키를 탈취했을 확률이 매우 높으므로, 주요 웹사이트(Google, Naver, Kakao, Steam, 금융기관, 업무용 이메일 등)의 비밀번호를 즉시 변경합니다.
- 비밀번호 변경 작업은 감염 우려가 있는 해당 PC가 아닌, 안전함이 확보된 모바일 기기나 타 PC에서 진행하는 것이 안전합니다.
- 모든 계정에 대해 2단계 OTP 인증(2-Factor Authentication) 설정을 필수적으로 활성화하십시오.
📍 4단계: 암호화폐 지갑 자산 긴급 이전 및 연동 API Key 재발급
- PC 기반 웹 브라우저 확장 프로그램 지갑(메타마스크 등)을 사용 중이라면, 즉시 감염 위험이 없는 안전한 기기에서 새로운 지갑 주소를 생성한 후 기존 자산을 이체하십시오. (기존 지갑의 비밀구문이 유출되었을 가능성에 대비)
- 거래소(업비트, 빗썸, 바이낸스 등)와 연동되어 있던 모든 API Key를 즉시 폐기(Revoke)하고 삭제 처리하십시오.
5. 결론 및 향후 퍼블리싱 보안 과제
글로벌 대형 퍼블리셔인 텐센트 레벨 인피니트의 CDN 서버가 침해당해 정식 게임 런처가 악성코드 유포 창구로 악용된 이번 사건은, 현대 게임 산업 내 공급망 보안(Supply Chain Security)의 중요성을 다시금 일깨워 준 대형 보안 사고입니다.
유저의 신뢰를 바탕으로 서비스되어야 할 공식 클라이언트가 오히려 유저의 개인정보와 자산을 위협하는 도구로 변질되었다는 점에서, 향후 텐센트 및 시프트업 측의 명확한 피해 범위 조사 발표와 실질적인 보상안, 그리고 재발 방지를 위한 보안 체계의 전면적인 개편이 강력히 요구되는 시점입니다.
'승리의 여신: 니케'를 플레이하시는 모든 유저분들께서는 본 가이드라인의 대응 수칙을 신속히 이행하시어 2차 피해 발생을 미연에 방지하시길 당부드립니다. 본 포럼에서도 추후 공개될 퍼블리셔 측의 추가 기술 분석 공지 및 후속 조치 사항을 지속적으로 트래킹하여 전달해 드리겠습니다.
'오늘하루' 카테고리의 다른 글
| [독점 분석] 광주 고교 과학실 폭발, ‘설탕 로켓’ 원리가 부른 비극과 화학 실험의 경고 (0) | 2026.11.04 |
|---|---|
| "의사가 위험하면 환자도 위험하다" 세브란스 흉기 난동으로 본 의료 현장 보안의 실태 (0) | 2026.11.04 |
| 수원 정자동 재개발 현장 매몰 사고 터졌다… 오수관 공사 중 심정지 사고 발생 원인 총정리 (0) | 2026.11.04 |
| 안산 공장서 질산 500리터 쏟아져 6명 부상… 재난문자 발송 현장 상황 총정리 (0) | 2026.11.03 |
| [단독 분석] 2026 구미라면축제 20만 봉 한정! 100% 우리밀 '구미라면축제면' (0) | 2026.11.03 |


